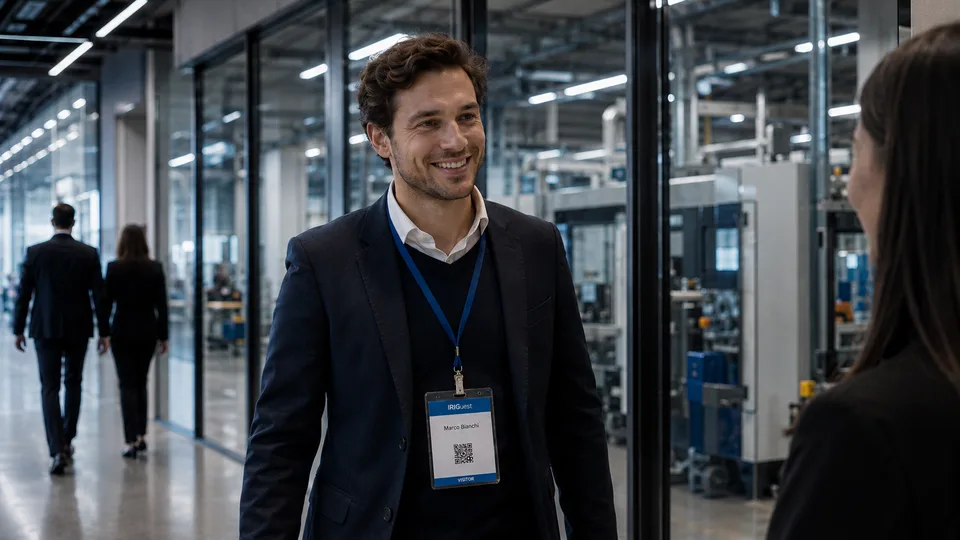
Control de acceso de visitantes: quién entra, dónde y con quién
Quién ha dejado pasar a ese técnico, dónde está el cliente que llegó a las diez, si el transportista sigue dentro: a eso responde el control de acceso de visitantes. Es sobre todo un proceso, no un torno: unas pocas decisiones —quién autoriza, quién acompaña, hasta dónde se llega— y un registro de quién entra y quién sale, como IRIGuest, que no acciona puertas ni tornos.
El control de acceso de visitantes es el conjunto de decisiones y comprobaciones con las que una empresa establece quién entra desde fuera, quién lo ha autorizado y responde por él, adónde y cuándo puede ir y si ya ha salido. Es ante todo un proceso: puertas y tornos son solo una herramienta posible, y no siempre necesaria.
En la mayoría de las pymes bastan un anfitrión designado, un registro con entrada y salida, una credencial visible y numerada, acompañamiento fuera de las áreas públicas y zonas bien definidas; la tecnología se añade donde una zona lo justifica. Un registro como IRIGuest responde a «quién es, a quién viene a ver, cuándo llegó y si sigue dentro», pero no abre ninguna puerta.
La credencial hace reconocible al visitante; el control de verdad lo hacen el anfitrión que lo acompaña y el registro de su salida.
Todo empieza con escenas conocidas: la puerta sujeta por cortesía, el «ya conoce el camino, que suba», el proveedor encontrado solo en el almacén. Y, cada vez más, la pregunta del auditor o de un cliente —«¿cómo controlan ustedes las visitas?»— o el cuestionario NIS2 que envía una gran empresa.
Parte del problema es el vocabulario: en el sector de la seguridad, «control de accesos» significa equipos —tornos, lectores, cerraduras electrónicas— pensados casi siempre para la plantilla. Esta guía trata de quienes vienen de fuera y de las decisiones previas a cualquier herramienta: del control de visitas en la empresa.
Recorremos la cadena de la invitación a la salida, vemos cuánto control hace falta según el tipo de empresa y qué piden de verdad el RGPD, la NIS2, el ENS, la ISO/IEC 27001 y la prevención de riesgos laborales. Situación normativa actualizada a octubre de 2026.
Qué es el control de acceso de visitantes (y qué no es)
Controlar el acceso de los visitantes es responder a cuatro preguntas: ¿quién es?, ¿quién lo ha autorizado y responde por él?, ¿adónde puede ir y hasta cuándo? y ¿sigue dentro? Si una queda sin respuesta, hay un hueco que ningún aparato tapa.
Hay dos herramientas que a menudo se confunden. La gestión de visitantes —registro, anfitrión, credencial, acompañamiento— sabe quién ha venido, a ver a quién y si se ha ido, pero no detiene a nadie. El control de accesos físico —credencial y lector— sabe qué tarjeta abrió qué puerta, pero no quién la lleva si se la han prestado, quién invitó a esa persona ni si salió sin pasarla.
Aspecto
Gestión de visitantes
Control de accesos físico
Responde a
¿Quién es, quién lo invitó, por qué, sigue dentro?
¿Esta credencial abre esta puerta ahora?
Se ocupa sobre todo de
Clientes, proveedores, candidatos, auditores
Personas con credencial propia, casi siempre la plantilla
Herramientas típicas
Registro de entrada y salida, anfitrión, credencial, normas
Tornos, lectores de tarjetas, cerraduras electrónicas
Lo que no hace
No abre ni cierra puertas
Ignora quién lleva la tarjeta y quién responde por esa persona
En la práctica, las entradas y salidas de visitantes se registran siempre, y la tarjeta de acceso se entrega solo a quien debe cruzar puertas controladas. El registro de jornada de la plantilla es otro asunto, como explica la guía sobre registro de visitantes y control de presencia de empleados.
El recorrido del visitante en 8 puntos de control
Una visita bien controlada es una cadena, no un momento en la puerta: cada eslabón tiene un responsable y un fallo típico que conviene conocer.
1. Aviso previo
El anfitrión anuncia la visita: lista diaria de visitas previstas o prerregistro. Quien llega sin cita espera mientras se llama al anfitrión. Fallo típico: tratar a quien se presenta sin aviso como a un invitado esperado e improvisar.
2. Autorización del anfitrión
Sin anfitrión, nadie pasa de recepción. El anfitrión confirma, recoge al visitante y responde por él hasta la salida; si está ausente, decide un sustituto designado. Fallo típico: un compañero manda al visitante arriba, solo.
3. Identificación
Nombre y empresa se cotejan con las visitas previstas. El documento de identidad se pide solo si el riesgo lo justifica, y se mira: no se copia ni se retiene. Fallo típico: el chaleco reflectante que abre todas las puertas.
4. Registro y aviso de privacidad
Pocos campos, iguales para todos: nombre, empresa, anfitrión, entrada y salida. Aviso de privacidad visible en la entrada, y ningún visitante debe poder leer los datos de los demás. Fallo típico: un formulario de doce campos que quien tiene prisa rellena al azar.
5. Credencial
Visible, numerada y con fecha; el número se anota en la visita. Distingue al visitante de la plantilla de un vistazo. Fallo típico: credenciales iguales y sin número, de modo que nadie sabe cuántas hay fuera ni cuál falta.
6. Normas e información de seguridad
Antes de entrar, el visitante conoce las salidas de emergencia, el punto de reunión, el sonido de la alarma y las zonas prohibidas, y acepta la norma sobre fotos y, si hace falta, el uso de equipos de protección. Fallo típico: cuatro páginas de texto legal, en un solo idioma, que nadie lee.
7. Acompañamiento y zonas
Está escrito dónde puede ir solo el visitante y dónde acompañado. El acompañamiento no acaba en la sala de reuniones: incluye el baño y la salida. Fallo típico: el visitante va solo al baño y aparece en el almacén.
8. Salida y devolución de la credencial
La salida cierra el registro y la credencial vuelve a su caja. Cada tarde alguien revisa las visitas abiertas y cuenta las credenciales. Fallo típico: nadie anota la salida y la lista de presentes falla justo cuando hace falta.
Cómo poner estas reglas por escrito lo explica la guía sobre el protocolo de visitas en la empresa; aquí vemos cómo se aplican y se comprueban cada día.
Zonas y niveles de acceso: libre, acompañado o prohibido
Una zona existe solo si tiene un límite visible, una regla (quién entra, solo o acompañado) y alguien o algo que la haga cumplir. Dibújalas en un plano A4 y repite sus colores en las credenciales: así el acceso de visitantes a zonas restringidas se entiende de un vistazo.
1ExteriorAparcamiento, patio, cancela, muelle de carga
Una sola entrada para visitantes, señalizada; las demás puertas, cerradas desde fuera y con apertura desde dentro sin llave.
2RecepciónEntrada, vestíbulo, zona de espera
Registro, aviso al anfitrión y credencial. El visitante puede esperar solo; ni documentos ni pantallas a la vista.
3OficinasDespachos, salas de reuniones, zonas comunes
Credencial visible, acompañamiento a la ida y a la vuelta, salas junto a la entrada, mesas despejadas.
4Producción y almacénNaves, líneas de producción, almacén
Normas y equipos de protección antes de entrar, siempre acompañado, transportistas solo en el muelle, norma sobre fotos y zona anotada en el registro.
5Áreas restringidasSala de servidores, I+D, archivo, caja
Cerradas con llave, código o tarjeta. Visitantes solo con el visto bueno del responsable del área, acompañados y dejando constancia.
Cada zona está dentro de la anterior: para llegar hay que atravesarlas todas, y los controles se suman.
Cada tipo de visitante tiene su recorrido: escríbelo en una matriz como la siguiente. La familiaridad no autoriza: el proveedor de siempre también se registra. Los servicios de emergencia nunca esperan; su entrada se anota después. Y a un inspector con facultades legales de entrada, como los de la Inspección de Trabajo, no se le retrasa: para él, «con autorización» significa comprobar su acreditación oficial, avisar enseguida al responsable designado, registrar la visita y acompañarlo.
Visitante
Recepción
Oficinas
Producción y almacén
Áreas restringidas
Invitado o cliente
Libre
Acompañado
Acompañado
Con autorización
Proveedor o comercial
Libre
Acompañado
Acompañado
No
Mensajero
Libre
No
No
No
Transportista (camión)
Libre
No
Acompañado
No
Candidato
Libre
Acompañado
No
No
Auditor o inspector
Acompañado
Acompañado
Acompañado
Con autorización
Para el transportista, «acompañado» significa el muelle y la sala de conductores, no la nave. Las empresas externas que vienen a trabajar no son simples visitas: pasan horas o días en las zonas 4 y 5, y su trabajo exige una coordinación previa, que explica la guía sobre el control de acceso de contratistas y proveedores. En un edificio compartido, aunque la propiedad gestione los tornos, cada inquilino necesita su registro y su anfitrión.
Identificación de visitantes: qué pedir y qué evitar
Para casi todas las visitas bastan nombre, empresa, anfitrión y motivo; la matrícula (o placa), solo si se gestiona el aparcamiento. El documento —DNI, NIE o pasaporte— se pide solo donde el riesgo lo justifica (áreas restringidas, visitas fuera de horario) y se mira: se anota «documento verificado», sin copiarlo ni fotografiarlo.
En España, además, el DNI no se retiene. La Ley Orgánica 4/2015 (art. 9.1) establece que su titular no puede ser privado de él «ni siquiera temporalmente», y la Ley 5/2014 de Seguridad Privada (art. 32.1.b) permite a los vigilantes comprobar la identidad e impedir el paso, pero nunca quedarse con la documentación: el clásico «DNI a cambio de la tarjeta» no tiene cabida. Ante un técnico sin aviso, llama a su empresa a un número que ya tengas, nunca al de sus papeles.
Las listas de «personas no gratas» que ofrecen algunos proveedores requieren base jurídica, datos exactos y conservación breve; si incluyen infracciones penales, el artículo 10 del RGPD solo las admite cuando una ley lo autoriza. IRIGuest no tiene esta función. Y una tarjeta de visita no demuestra ninguna identidad: cualquiera puede imprimirla.
El aviso de privacidad tiene que estar a la vista en la entrada, y la base jurídica habitual es el interés legítimo, no el consentimiento, porque registrarse no es opcional: los detalles, en la guía sobre registro de visitantes y RGPD.
Credencial, QR o tarjeta: qué entregar al visitante
La credencial —gafete, en México— hace reconocible al visitante, pero solo controla algo si alguien la mira o un lector la comprueba. La elección depende menos del formato que del uso que le des.
Credencial
Puntos fuertes
Límites
Cuándo usarla
Adhesivo o pase de un día
Barato, fecha impresa, nada que devolver
Se copia o se reutiliza; se despega
Oficinas de bajo riesgo, eventos
Credencial numerada con cordón
Visible, reutilizable, fácil de contar
Anónima si el número no se anota en la visita
La opción habitual en la mayoría de las pymes
Credencial con código QR
Un código une credencial y visita; el QR lleva solo un identificador
Sin lector ni persona que lo compruebe, no controla nada
Si un sistema lee el código; si no, vale como credencial numerada
Tarjeta temporal de proximidad
Abre solo las puertas de su perfil, en una franja horaria
Exige control de accesos físico; si no se desactiva, es una llave activa
Centros con tornos o lectores
QR o pase en el móvil
Nada físico; cómodo para el prerregistro
Invisible en un pasillo
Junto a una credencial visible
Solo acompañamiento
Nada que gestionar
Falla en cuanto el anfitrión se aleja
Oficinas muy pequeñas y despachos
Lo que da valor a las credenciales es cuadrar cada día entregadas, devueltas y visitas cerradas; si una se pierde, se anula su número. Formatos e impresión, en la guía sobre la credencial de visitante; las credenciales numeradas con QR se preparan en el generador gratuito de credenciales. Con la versión Cloud de IRIGuest, la tablet lee el QR de la credencial a la entrada y a la salida.
Los riesgos reales y las contramedidas que bastan
Ante cada medida, tres preguntas: ¿qué impide?, ¿quién la comprueba? y ¿qué pasa cuando falla? Sin respuesta, es teatro de seguridad.
La puerta que alguien sujeta
El riesgo más frecuente nace de la cortesía: alguien sujeta la puerta a quien viene detrás. Contramedidas: una sola entrada para visitantes, cierrapuertas que funcionen y una frase que todos puedan decir: «Disculpe, aquí cada uno pasa su tarjeta».
El falso técnico o mensajero
Un chaleco reflectante y una carpeta abren muchas puertas. Contramedidas: nadie pasa sin un anfitrión que confirme la visita; al técnico no anunciado se le verifica llamando a su empresa a un número que ya tengas; los mensajeros entregan en recepción.
El visitante que se queda solo
Por costumbre o por prisa, el visitante acaba solo en un pasillo o en planta, sin información ni protección. Contramedidas: el anfitrión lo recoge y lo acompaña de vuelta, y preguntar «¿Puedo ayudarle?» a un desconocido se vuelve lo normal.
Fotos y secretos industriales
Casi todas las fotos son inocentes, pero basta una. Contramedidas: norma de fotos por zona, prototipos tapados y confidencialidad en las visitas sensibles. La Directiva (UE) 2016/943 solo protege un secreto empresarial si se tomaron medidas razonables para preservar su confidencialidad.
Ordenadores, memorias USB y tomas de red
Una pantalla desbloqueada o una toma de red libre en una sala son una puerta abierta. Contramedidas: bloqueo de pantalla, wifi para invitados, tomas de red desactivadas en salas y zonas públicas y ninguna memoria USB ajena en los equipos.
Credencial no devuelta o perdida
Una credencial con fecha vale poco al día siguiente; una tarjeta de acceso sigue siendo una llave. Contramedidas: número en el registro, recuento diario y anulación. Las tarjetas se desactivan en el control de accesos, no en un registro de visitas.
Si encuentras dentro a alguien sin credencial ni anfitrión, pregúntale con amabilidad a quién viene a ver, acompáñalo a recepción y comprueba el registro; si se muestra evasivo, no lo enfrentes: avisa y averigua después cómo entró. Si la entrada no está atendida todo el día, mantén cerrada la puerta interior, con timbre o interfono, y organiza una recepción autoservicio para que cada visitante pueda registrarse sin nadie en el mostrador; como el registro no ve a quien no se registra, el anfitrión sigue saliendo a buscar a su visita.
En una emergencia: saber quién sigue dentro
Los visitantes no figuran en ninguna lista de personal ni conocen el punto de reunión, y los equipos de rescate necesitan saber si falta alguien. Las visitas abiertas —con entrada y sin salida— son la lista de presentes: con la versión gratuita de IRIGuest está en la tablet; con la versión Cloud se consulta también desde otro dispositivo.
La lista vale lo que vale la disciplina de salida: salida registrada donde se devuelve la credencial, anfitrión que acompaña hasta la puerta, revisión diaria de las visitas abiertas (llamando al anfitrión antes de cerrar ninguna a mano) y un único registro para todos los accesos. Con varias tablets, solo la versión Cloud reúne una lista común; en la gratuita, cada tablet tiene la suya. Y la lista no debe estar solo en recepción, que quizá esté evacuando: designa a quien la saca y a un sustituto; con la versión gratuita, eso significa llevarse la tablet cargada.
La ley no pide un aparato, sino pensar en los visitantes: la Directiva 89/391/CEE (art. 8.1) exige organizar la evacuación teniendo en cuenta a las demás personas presentes, y la Ley 31/1995 (art. 20), considerar la posible presencia de «personas ajenas» a la empresa. Una pregunta opcional como «¿Necesitará ayuda para evacuar?» es útil si no pide datos de salud. Si fallan la red o la batería: hojas individuales en una caja cerrada, nunca una página compartida.
En las plantas con transportistas, mantenimiento y varios accesos, la lista tiene que reunir los registros de todos ellos: es uno de los temas centrales de la gestión de visitantes en plantas industriales.
Cuánto control hace falta de verdad: del registro al torno
La pregunta correcta no es qué tecnología hay en el mercado, sino cuál es el riesgo de tu zona más sensible. En la mayoría de las pymes la respuesta tranquiliza: no necesitas un torno para tener el acceso bajo control.
Casi nunca: como mucho, una cerradura en el archivo
Fábrica o almacén con un acceso
Seguridad en planta, recuento en la evacuación, robos
Registro con salida, credenciales numeradas, acompañamiento en planta
Una cerradura electrónica autónoma en la sala de servidores o en I+D
Varias sedes o accesos
No hay una visión única de quién está dentro
Las mismas reglas y un registro centralizado
Tarjetas temporales, si ya hay control de accesos físico
Áreas sensibles, ISO 27001 o NIS2
Acceso no autorizado a sistemas e información
Zonas formales, documento verificado, acompañamiento siempre
Control de accesos físico en las zonas restringidas, con revisión de permisos; no sustituye al registro de visitas
Colegio o administración pública
Protección de menores; acceso a oficinas internas
Mostrador o secretaría abiertos al público; más allá, todo adulto ajeno se registra, lleva credencial y va acompañado
Cerradura o control electrónico en la sala de sistemas; para esa sala, el ENS (mp.if.2) pide identificar a quien entra y anotar entradas y salidas
Un proyecto de tornos implica obra, equipos y mantenimiento; un buen proceso cuesta sobre todo atención. Plan para los primeros 30 días: zonas, categorías, regla del anfitrión, credenciales numeradas, revisión de salidas y prueba en el simulacro. Para comparar gastos, mira cuánto cuesta un software de registro de visitantes.
RGPD, cámaras y biometría: los límites que hay que respetar
El registro de visitas es un tratamiento de datos personales. Base habitual: el interés legítimo (art. 6.1.f del RGPD), con ponderación documentada; datos mínimos (art. 5.1.c); información en el momento de recogerlos (art. 13), que puede darse por capas; plazo según la finalidad (art. 5.1.e). Lo normal es que un tratamiento diario como este figure en el registro de actividades de tratamiento, también en una pyme, porque la excepción del art. 30.5 no cubre los tratamientos que no son ocasionales (una reforma europea podría ampliarla). Limita el acceso al historial y a las exportaciones CSV de la versión gratuita a quien de verdad los necesite.
Las cámaras de la entrada son otro tratamiento. El artículo 22 de la LOPDGDD exige un cartel visible y suprimir las imágenes en un mes como máximo, salvo que acrediten un incidente; el Comité Europeo de Protección de Datos (CEPD, Directrices 3/2019) pide el aviso antes de la zona vigilada. Nunca enfoques la tablet de registro. Si se graba también a la plantilla, rige el artículo 89: información previa a los trabajadores y a sus representantes.
La biometría (huella, rostro) es un dato de categoría especial (art. 9 del RGPD), y el CEPD pide ofrecer siempre una alternativa no biométrica para entrar en un edificio. La guía de la AEPD sobre control de presencia biométrico (2023, en revisión) la califica de alto riesgo y, si hay una alternativa equivalente como una tarjeta, no la considera necesaria. La firma en pantalla de IRIGuest es una imagen, no una firma biométrica.
El plazo de conservación depende de la finalidad y debe figurar en el aviso de privacidad; los criterios para fijarlo están en la guía sobre cuánto conservar el registro de visitas. Con la versión Cloud de IRIGuest, los datos se eliminan automáticamente al vencer el plazo que fijes; con la gratuita, la eliminación es manual.
NIS2, ENS, ISO/IEC 27001 y prevención: qué piden de verdad
Las normas europeas son neutrales respecto a la tecnología: piden medidas adecuadas, proporcionadas y demostrables. Ninguna impone un torno, y no hay una obligación europea general de llevar un registro de visitantes.
Norma
Qué pide sobre el acceso físico
A quién se aplica
RGPD y LOPDGDD
Datos mínimos, información, plazos y seguridad; cartel y un mes como máximo en videovigilancia
Toda empresa que registre visitantes o grabe la entrada
Directiva (UE) 2022/2555 (NIS2)
Gestión de riesgos con enfoque basado en todos los peligros, entorno físico incluido; políticas de control de acceso (art. 21.2.i)
Entidades medianas y grandes de los anexos I y II; en España, pendiente de transposición
Reglamento de Ejecución (UE) 2024/2690
Perímetros, controles de entrada y vigilancia (punto 13.3); visitantes incluidos en las políticas de acceso (punto 11.1.2)
Solo ciertos proveedores digitales, como nube, centros de datos, DNS, CDN, servicios gestionados, mercados en línea o servicios de confianza
ENS (Real Decreto 311/2022)
Áreas con acceso controlado (mp.if.1) e identificación de quien entra, con entradas y salidas (mp.if.2), en locales con equipamiento esencial
Sector público español y sus contratistas, en los sistemas con los que le prestan servicios
ISO/IEC 27001:2022
Controles físicos 7.1 a 7.4 del anexo A (7.2, entrada física), elegidos según el riesgo; ninguna tecnología prescrita
Empresas certificadas o en vías de serlo
Ley 31/1995 (PRL)
Emergencias que tengan en cuenta a personas ajenas (art. 20); coordinación con empresas externas (art. 24 y Real Decreto 171/2004)
Todo empleador en España
Situación a octubre de 2026. La NIS2 afecta a entidades medianas y grandes de los anexos I y II, incluidos algunos sectores industriales (productos sanitarios y las divisiones NACE C26-C30: electrónica, material eléctrico, maquinaria y material de transporte), la química y la industria alimentaria (producción industrial y distribución mayorista); las micro y pequeñas empresas quedan, en general, fuera. En España la ley de transposición todavía no se ha aprobado, y el 8 de julio de 2026 la Comisión Europea llevó a España ante el Tribunal de Justicia de la UE.
Un registro ayuda a documentar quién entró, a ver a quién y cuándo salió, pero no hace que una empresa «cumpla» la normativa. Esta página es informativa, no asesoramiento jurídico; sobre la obligación en sí, consulta si el registro de visitas es obligatorio.
Checklist: el control de acceso de visitantes en 10 puntos
Para los primeros 30 días, sin obras ni grandes compras: diez comprobaciones con un plano, una tablet y una reunión con recepción.
Una sola entrada para visitantes. Señalízala; las demás puertas, cerradas desde fuera y que se abran desde dentro sin llave.
Lista de visitas previstas. Cada mañana en recepción; quien llega sin cita espera a que se llame al anfitrión.
Anfitrión designado y sustituto. Sin alguien que responda por la visita, nadie pasa de recepción.
Pocos campos y aviso visible. Nombre, empresa, anfitrión y horas, con el aviso de privacidad en la entrada.
Credenciales numeradas y visibles. Anota el número en cada visita y cuenta las devueltas cada tarde.
Plano de zonas y matriz. Escribe a qué zonas puede entrar cada tipo de visitante, solo o acompañado.
Normas aceptadas antes de entrar. Salidas de emergencia, punto de reunión, norma sobre fotos y equipos de protección, con constancia de la aceptación.
Salida siempre registrada. Revisa cada tarde las visitas abiertas y llama al anfitrión antes de cerrarlas a mano.
Lista de presentes fuera de recepción. Designa a quien la saca en una emergencia y pruébala en cada simulacro.
Conservación y accesos definidos. Fija el plazo, aplícalo y decide quién consulta y exporta el registro.
Software de control de acceso de visitantes: qué hace IRIGuest y qué no
IRIGuest se ocupa del registro, no de las puertas: en un iPad o una tablet Android gestiona entrada y salida en cinco idiomas, firma en pantalla y preguntas y consentimientos personalizables (número de credencial, zona visitada, normas del centro, confidencialidad, prohibición de fotos), con las visitas abiertas como lista de presentes. La versión gratuita funciona sin conexión y sin límite de tiempo; cada tablet es un registro independiente que exporta en CSV. La versión Cloud avisa al anfitrión, añade el prerregistro con QR, reúne tablets, accesos y sedes en un historial único, muestra los presentes desde otro dispositivo y lee con IA la tarjeta de visita, sin fotografiar al visitante ni comprobar su identidad.
Lo que el visitante encuentra en la entrada: un botón para entrar, otro para salir y cinco banderas para elegir el idioma.
Varias entradas, una sola lista de presentes
Con la versión Cloud, todas las tablets alimentan un único registro, con aviso al anfitrión, lectura del QR de las credenciales y lista de presentes desde otro dispositivo. Desde 50 €/mes + IVA, o 540 €/año + IVA.
Lo que no hace, dicho claro: por sí solo no acciona puertas, tornos, barreras ni cancelas (si ya tienes un control de accesos, la versión Cloud puede integrarse con él vía API mediante un proyecto específico); no verifica documentos; no fotografía a los visitantes; no usa biometría; no imprime credenciales desde la tablet (se preparan con el generador gratuito). Trabaja junto a un control de accesos físico, no en su lugar; ayuda a documentar, pero no hace que una empresa «cumpla» la normativa. Más detalles en la página sobre la app de recepción de visitantes.
Fuentes y referencias
Fuentes oficiales; situación verificada a octubre de 2026. Esta página es informativa y no constituye asesoramiento jurídico.
Ley Orgánica 3/2018 (LOPDGDD): boe.es(artículos 22 y 89, videovigilancia).
Ley Orgánica 4/2015 de protección de la seguridad ciudadana: boe.es(artículo 9.1).
Ley 5/2014 de Seguridad Privada: boe.es(artículo 32.1.b).
AEPD — Guía sobre control de presencia mediante sistemas biométricos: aepd.es(noviembre de 2023, en revisión).
Comité Europeo de Protección de Datos — Directrices 3/2019 sobre videovigilancia: edpb.europa.eu(información por capas, conservación, biometría).
Directiva (UE) 2022/2555 — NIS2: eur-lex.europa.eu(considerando 79, artículo 21, anexos I y II).
Reglamento de Ejecución (UE) 2024/2690: eur-lex.europa.eu(artículo 1, ámbito; anexo, puntos 11.1.2 y 13.3).
Comisión Europea — Remisión de Irlanda, España, Francia y Países Bajos al Tribunal de Justicia por no transponer la NIS2: digital-strategy.ec.europa.eu(8 de julio de 2026).
Real Decreto 311/2022 — Esquema Nacional de Seguridad: boe.es(artículo 2; anexo II, mp.if.1 y mp.if.2).
Ley 31/1995 de Prevención de Riesgos Laborales: boe.es(artículos 20 y 24).
Directiva 89/391/CEE — Directiva marco de seguridad y salud en el trabajo: eur-lex.europa.eu(artículo 8.1, evacuación).
Preguntas frecuentes
¿Qué es el control de acceso de visitantes en una empresa?
Es el conjunto de decisiones y comprobaciones con las que una empresa establece quién entra desde fuera, quién lo autoriza, adónde puede ir y si ya ha salido. Se apoya en un anfitrión, un registro, una credencial y zonas claras. Un software de gestión de visitantes como IRIGuest cubre el registro, no las puertas.
¿Qué diferencia hay entre control de visitas y control de accesos?
El control de visitas —o control de visitantes— se ocupa de las personas de fuera: quién es, a quién viene a ver y si ya se ha ido. El control de accesos físico decide qué tarjeta abre qué puerta. Se complementan: el primero no detiene a nadie y el segundo no sabe quién lleva la tarjeta; por eso el visitante se registra siempre y recibe una tarjeta solo si debe cruzar puertas controladas.
¿Se puede retener el DNI del visitante en recepción hasta que salga?
No. La Ley Orgánica 4/2015 establece que nadie puede ser privado de su DNI, ni siquiera temporalmente, y la Ley 5/2014 tampoco permite a los vigilantes de seguridad retener documentos. Si la identificación está justificada, se mira el documento, se anota la comprobación sin fotocopiarlo y se devuelve en el acto.
¿Un visitante tiene que ir siempre acompañado dentro de la empresa?
No en todas partes: el acompañamiento de visitantes depende de la zona. En recepción puede esperar solo, con la credencial visible; en oficinas, producción y almacén se le acompaña hasta la salida, baño incluido; en las áreas restringidas entra solo con el visto bueno del responsable y siempre acompañado. Lo importante es que la regla esté escrita.
¿Hace falta instalar tornos o lectores de tarjetas para controlar a los visitantes?
En la mayoría de las pymes, no. Entrada única, un anfitrión designado para cada visita, registro con entrada y salida, credenciales numeradas y acompañamiento dan un control real y verificable. La tecnología se justifica por zonas: mejor una cerradura electrónica en la sala de servidores que un torno en la entrada.
¿La NIS2 obliga a mi empresa a controlar el acceso de los visitantes?
Solo si tu empresa está en su ámbito: entidades medianas y grandes de los sectores de los anexos I y II; las micro y pequeñas empresas quedan, en general, fuera. A esas entidades la NIS2 les pide medidas proporcionadas al riesgo, también físicas, pero no menciona tornos ni registros de visitantes. En España, a octubre de 2026, la ley de transposición no se ha aprobado. Aun así, un cliente sujeto a la NIS2 puede preguntarte cómo controlas las visitas.
¿Se puede usar reconocimiento facial o la huella para el acceso de visitantes?
Para visitantes casi nunca resulta proporcionado. Son datos biométricos, de categoría especial; la AEPD los considera de alto riesgo y advierte de que, si existe una alternativa equivalente como una tarjeta, no superan el juicio de necesidad. Una credencial y un acompañante consiguen lo mismo sin crear plantillas biométricas.
¿Hay que avisar a los visitantes de que hay cámaras en la entrada?
Sí. En España, el artículo 22 de la LOPDGDD exige un cartel visible con el responsable y la forma de ejercer los derechos, y suprimir las imágenes en un mes como máximo, salvo que acrediten un incidente. El cartel debe verse antes de entrar en la zona grabada.
¿Qué hago si un visitante no devuelve la credencial?
Si es una credencial visual con número y fecha, el registro dice a qué visita pertenecía: se contacta con el anfitrión y se anula el número. Si es una tarjeta que abre puertas, hay que desactivarla enseguida en el sistema de control de accesos, porque sigue siendo una llave.
¿Quién autoriza la entrada de un visitante sin cita previa?
El anfitrión, nunca la recepción por su cuenta. Quien llega sin aviso espera mientras se llama a la persona que dice venir a ver; si no responde, decide un sustituto designado o la visita se aplaza. Si la visita se acepta, sigue las mismas reglas que las demás: registro, credencial y acompañamiento.
El control adecuado, no el máximo control
Mira en dos minutos cómo se registra un visitante en IRIGuest o pide una demo para ver cómo encaja en tus accesos.